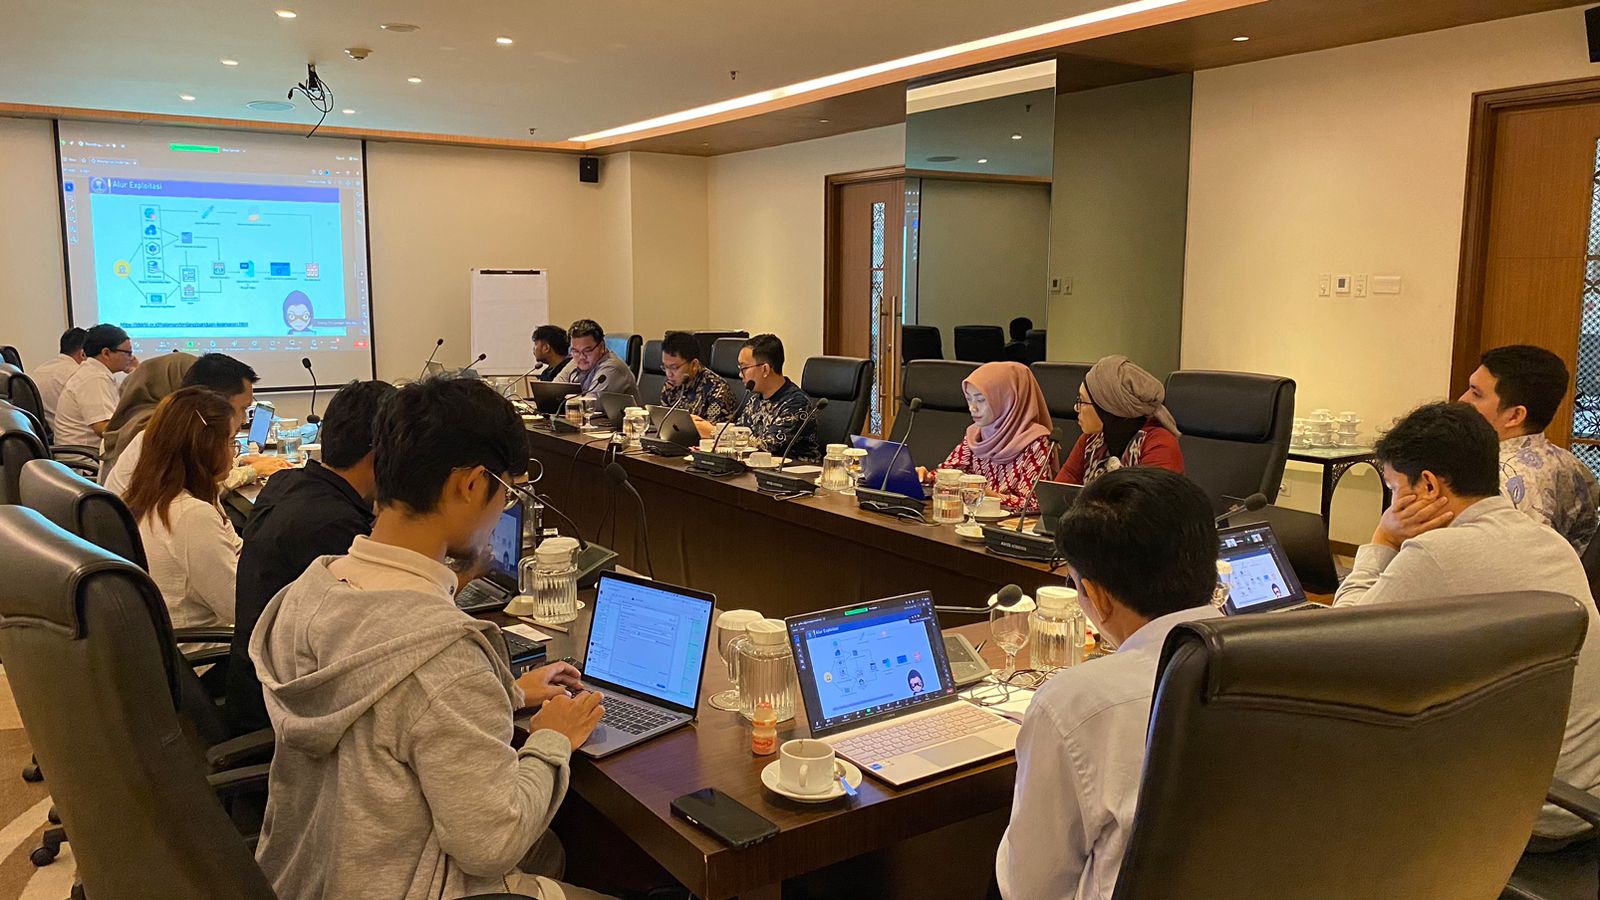
Depok, Ditjen Aptika – Penanganan penyalahgunaan nama domain pemerintah menghadapi tantangan ketika konten bermasalah ditemukan pada domain induk. Tindakan take-down terhadap domain induk berisiko mematikan sejumlah layanan lain yang masih berjalan, sehingga diperlukan mekanisme pengamanan yang dapat menargetkan subdomain bermasalah tanpa mengganggu keseluruhan layanan.
Ketua Tim Jaringan Intra Pemerintah dan Nama Domain (JIPND), M. Fahru Rozi, mengatakan penanganan konten perjudian pada domain pemerintah selama ini ditindaklanjuti berdasarkan hasil patroli siber. Namun, mekanisme take-down pada domain induk memiliki konsekuensi terhadap layanan lain yang berada di bawah domain tersebut.
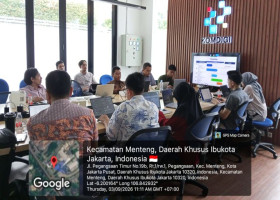
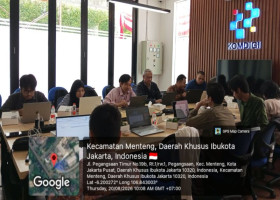
"Secara berkala Dit. Pengendalian Aptika dan BSSN mengirim hasil patroli siber terkait penyisipan konten judi online. Namun kendala take-down konten untuk domain induk akan mematikan banyak layanan,” ujar Fahru dalam Rapat Diskusi Teknis Pengamanan Nama Domain Instansi Pemerintah di The Margo Hotel Depok, Jawa Barat, Kamis (7/3/2024).
Menurutnya, kondisi tersebut membutuhkan pembahasan lintas pihak untuk menemukan pendekatan yang lebih tepat dalam menangani penyalahgunaan domain. Forum teknis kemudian diarahkan menjadi ruang berbagi pengalaman dan mencari solusi yang dapat diterapkan tanpa menimbulkan dampak luas terhadap layanan pemerintah. “Rapat ini menjadi sarana diskusi dan berbagi untuk mengatasi hal tersebut,” paparnya.
Sementara itu, Kepala Pusdatin Badan Pengawas Pemilu (Bawaslu), Lita menjelaskan bahwa pengelolaan banyak aplikasi dan website secara terintegrasi juga menjadi bagian dari upaya menjaga keamanan layanan. “Pusdatin Bawaslu sedang membenahi tata kelola dan melakukan unifikasi aplikasi atau website di 514 kabupaten/kota di 38 provinsi, berikut PPID, dengan jumlah total sekitar 1.000-an. Daerah hanya diberi akses untuk mengisi konten,” jelasnya.
Bawaslu juga telah melakukan monitoring konten dan pengamanan aplikasi, termasuk melakukan take-down ketika ditemukan konten bermasalah serta berkoordinasi dengan pemerintah daerah. “Kendala ada pada proses migrasi data dan kurangnya SDM,” ungkap Lita.
Dari sisi keamanan siber, perwakilan BSSN memaparkan hasil Information Technology Security Assessment (ITSA) 2023 yang menunjukkan masih tingginya jumlah kerentanan pada sistem elektronik pemerintah. “Hasil ITSA 2023 di 131 instansi, ditemukan 2.688 kerentanan kritikal di 626 aplikasi dan 175 situs go.id. Tiga sebab teratas yaitu SQL injection, weak password dan file upload,” paparnya.
Temuan tersebut menunjukkan bahwa persoalan keamanan tidak berhenti pada pengelolaan nama domain, tetapi juga berkaitan dengan keamanan sistem elektronik yang berada di belakang domain. Karena itu, BSSN menempatkan pemilik sistem elektronik sebagai pihak yang memiliki tanggung jawab utama dalam pengamanan. “Pengamanan lapis pertama ada pada pemilik SE,” ujar perwakilan BSSN.
Sedangkan Manajer Teknis Aplikasi PANDI, M. Fauzi, mengidentifikasi tiga penyebab utama kerentanan domain dan subdomain pemerintah. “Ada tiga sebab utama kerentanan domain dan sub-domain, yaitu domain kadaluarsa, penghapusan sub-domain tidak tuntas, dan akses ilegal. Komunikasi dengan registran sering terkendala kontak yang tidak update,” katanya.
Fauzi menambahkan, persoalan keterbaruan data registran turut memengaruhi efektivitas penanganan ketika terjadi penyalahgunaan. Untuk mendukung pengamanan dari sisi teknis, PANDI juga tengah mengembangkan aplikasi Vulnerability Assessment (VA) secara daring. "PANDI juga sedang membuat aplikasi VA online yang diharapkan siap di tahun ini," terangnya.
Sementara itu, perwakilan Tim PDNS, Wukir, menjelaskan bahwa penguatan keamanan juga perlu ditopang oleh infrastruktur yang memiliki kapasitas dan mekanisme perlindungan memadai. "Layanan Gov Cloud PDNS kini berisi 11.467 VM dari 347 instansi. Meskipun dilengkapi backup, tapi instansi perlu menyiapkan disaster recovery plan secara mandiri," jelasnya.
PDNS juga menyediakan Web Application Firewall (WAF) yang dapat diaktifkan sesuai kebutuhan instansi. Fasilitas tersebut memiliki mode learning dan blocking untuk membantu perlindungan aplikasi yang ditempatkan dalam lingkungan PDNS. “Fasilitas web application firewall (WAF) akan diaktifkan sesuai permintaan, dengan mode learning dan blocking,” terang Wukir.
Sebagai solusi terhadap persoalan penutupan domain induk, rapat membahas pengembangan proxy DNS server untuk melakukan filtering terhadap subdomain yang terblokir. Secara teknis, solusi tersebut dinilai cukup sederhana dan membutuhkan sumber daya minimal, dengan salah satu alternatif menggunakan PowerDNS yang bersifat open source.
Rancangan tersebut menempatkan proxy pada infrastruktur PDNS di dua lokasi, yakni server primer di PDN1 dan server sekunder di PDN2. Selain itu, rapat merekomendasikan perbaikan SOP penonaktifan nama domain, penyempurnaan mekanisme notifikasi kepada registran, serta uji coba terbatas proxy DNS server pada domain yang memiliki risiko lebih rendah.
Dengan pendekatan tersebut, penanganan penyalahgunaan diharapkan dapat dilakukan secara lebih spesifik pada subdomain yang bermasalah, tanpa menjadikan domain induk sebagai satu-satunya objek penonaktifan. Penguatan mekanisme ini sekaligus perlu disertai perbaikan tata kelola domain kedaluwarsa, penghapusan subdomain, pengelolaan akses, dan keterbaruan data registran. (Mhk)