Bogor, Ditjen TPD - Kementerian Komunikasi dan Digital (Kemkomdigi) menyusun panduan instalasi Domain Name System Security Extensions (DNSSEC) untuk membantu instansi pemerintah mengaktifkan dan memelihara fitur keamanan pada domain '.go.id'. Panduan disiapkan untuk menjawab kendala teknis penerapan DNSSEC, baik pada DNS server yang digunakan instansi maupun pada pengisian data melalui aplikasi registrar Domain.go.id.
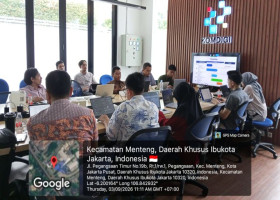
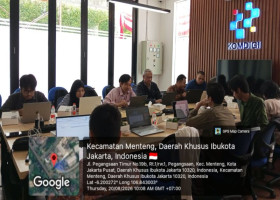
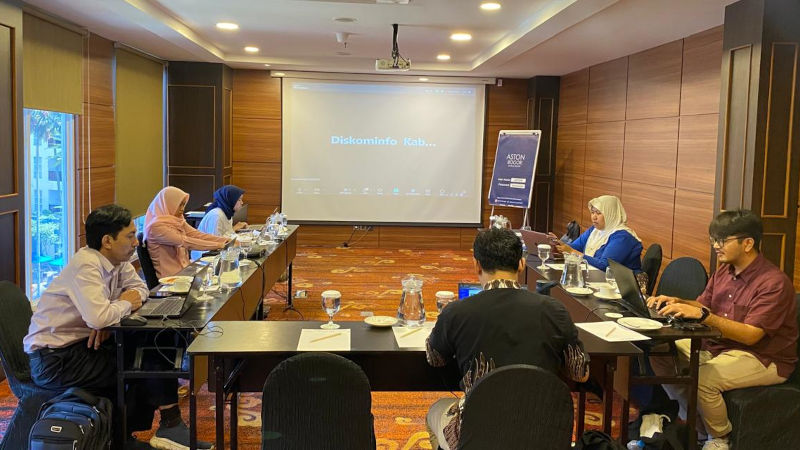
Perwakilan Direktorat Aplikasi Pemerintah Digital, Maykada Harjono, menjelaskan bahwa penyusunan panduan merupakan bagian dari upaya mengoptimalkan penerapan DNSSEC pada layanan registrar nama domain instansi pemerintah. "Pembahasan melibatkan pengguna domain, pengelola sistem registri, serta pihak yang menangani infrastruktur agar panduan yang disusun dapat menjawab kebutuhan teknis di lapangan," terangnya dalam Rapat Penyusunan Panduan Instalasi DNSSEC di Aston Bogor Hotel & Resort, Kota Bogor, Selasa (25/11/2025).
Menurut Maykada, kebutuhan panduan juga berkaitan dengan amanat Peraturan Menteri Komunikasi dan Digital Nomor 5 Tahun 2025 yang mewajibkan instansi pengguna domain memberikan informasi mengenai DNSSEC. Materi yang disusun akan mencakup pengisian DNSSEC pada aplikasi Domain.go.id serta contoh konfigurasi pada berbagai platform DNS server sehingga dapat menjadi acuan teknis bagi instansi pemerintah.
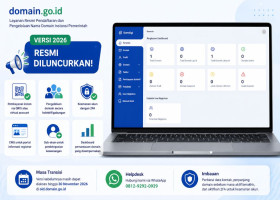
Sementara itu, perwakilan Dinas Komunikasi dan Informatika Kabupaten Lebak, Chandra, memaparkan pengalaman aktivasi DNSSEC pada domain 'lebakkab.go.id'. "Setelah DNSSEC diaktifkan pada sisi hosting, kunci digital berupa Key Tag, Algorithm, Digest Type, dan Digest dimasukkan ke aplikasi Domain.go.id melalui menu Pengaturan DNSSEC," jelasnya. Setelah data diisikan, proses propagasi membutuhkan waktu sekitar 5-30 menit dan keberhasilannya dapat diuji menggunakan DNSSEC Analyzer.
Chandra menyebut aktivasi DNSSEC pada platform hosting relatif sederhana apabila fitur tersebut telah tersedia. Dalam penerapan di Kabupaten Lebak, konfigurasi dilakukan melalui cPanel dengan pembuatan key menggunakan algoritma 8 atau 13. Hasil konfigurasi kemudian digunakan untuk mengisi DS Record pada registrar.
Dari Dinas Komunikasi dan Informatika Kabupaten Bandung, M. Akbar Pahla KS memaparkan sejumlah kendala dalam aktivasi DNSSEC pada domain pemerintah daerah yang menggunakan PDNS. "Selain kurangnya pemahaman teknis DNSSEC, kami juga khawatir terjadi downtime layanan dan kesalahan konfigurasi DS Record di registrar," ujarnya.
Akbar menerangkan bahwa penerapan DNSSEC tidak berhenti pada konfigurasi awal, tetapi membutuhkan pemantauan dan pemeliharaan secara berkala. Rotasi KSK dan ZSK, misalnya, perlu diperhatikan agar kunci keamanan tetap valid dan tidak menimbulkan risiko gangguan layanan. Perbedaan karakteristik platform seperti cPanel, Cloudflare, dan Bind9 juga membuat kebutuhan konfigurasi setiap instansi tidak selalu sama.
Manajer Tim Infrastruktur PANDI, Freddy Manullang, menjelaskan fungsi DNSSEC dalam menjaga proses resolving antara klien dan DNS server. "DNSSEC menggunakan digital signature untuk mencegah pemalsuan atau spoofing DNS," jelas Freddy. Ia mengingatkan bahwa kunci digital yang dibuat pada DNS server memiliki masa berlaku sehingga perlu diperbarui secara berkala.
Ia pun menambahkan bahwa aspek pemeliharaan menjadi bagian penting dalam penerapan DNSSEC. Panduan yang disusun akan memberikan contoh implementasi pada DNS server populer berbasis Linux, antara lain Bind9, PowerDNS, dan CoreDNS, sekaligus menjelaskan kebutuhan rotasi KSK/ZSK bagi server yang belum menyediakan mekanisme auto-renew.
Rapat yang dilaksanakan pada 25-26 November 2025 di Aston Bogor Hotel & Resort, Kota Bogor, dan secara daring melalui Zoom tersebut menjadi bagian dari penyusunan acuan teknis penerapan DNSSEC bagi instansi pemerintah. Panduan akan dilengkapi contoh konfigurasi dan hasil verifikasi agar dapat membantu meningkatkan keamanan domain sekaligus mengurangi risiko gangguan layanan akibat kesalahan konfigurasi maupun pemeliharaan DNSSEC. (Mhk)