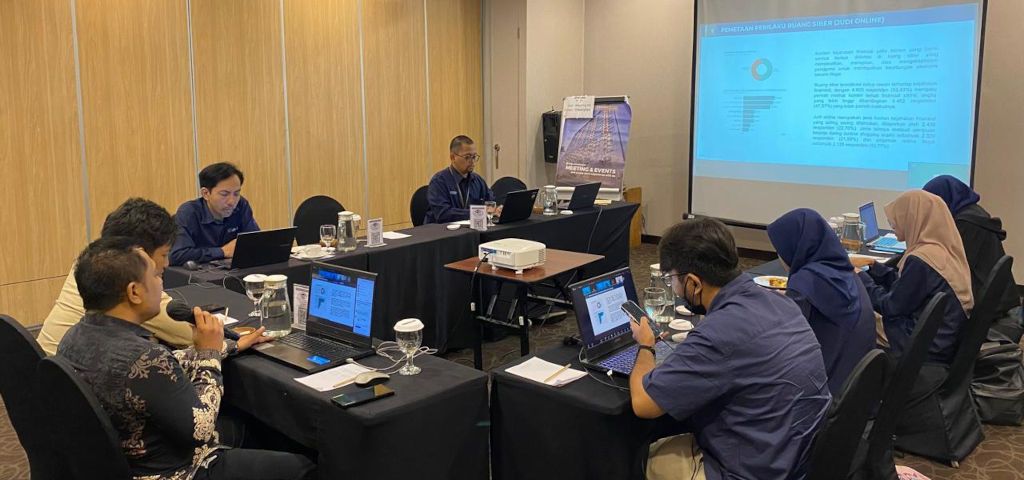
Jakarta, Ditjen TPD – Kolaborasi antarpengelola sistem menjadi kunci dalam memperkuat pengamanan website pemerintah dari penyisipan konten judi online. Upaya ini diperlukan menyusul masih tingginya temuan konten perjudian pada situs web instansi pemerintah, termasuk meningkatnya serangan terhadap website pemerintah desa berdomain '.desa.id'. Pada November 2025, sebanyak 229 e-mail notifikasi telah dikirimkan kepada pengelola website yang terindikasi tersisipi konten judi online, sementara 6.881 URL masih terdeteksi aktif.
Direktur Aplikasi Pemerintah Digital (APD), Yessi Arnaz, menegaskan bahwa keamanan ruang digital pemerintah merupakan bagian penting dari kepercayaan publik terhadap layanan pemerintahan. “Layanan digital yang aman bukan hanya isu teknis, ia adalah fondasi kepercayaan publik, dasar keberlangsungan layanan SPBE, dan cermin profesionalisme pemerintah dalam melayani masyarakat,” ujar Yessi saat membuka Rapat Koordinasi Pengamanan dan Penonaktifan URL Tersisipi Judi Online di Jakarta, Rabu (3/12).
Menurutnya, penyisipan konten perjudian pada situs pemerintah menunjukkan bahwa ruang digital pemerintah masih menghadapi ancaman yang terstruktur dan memanfaatkan berbagai kelemahan, baik pada aplikasi dan server maupun dalam pengelolaan serta pengawasan website. Kondisi ini semakin perlu mendapat perhatian karena penyisipan mulai banyak menyasar website berdomain '.desa.id' yang berada dalam pengelolaan Dinas Komunikasi dan Informatika (Diskominfo) kabupaten/kota.
“Pengamanan situs pemerintah tidak bisa hanya mengandalkan satu pendekatan. Ia membutuhkan kombinasi kebijakan, teknologi, kapasitas SDM, dan tata kelola yang selaras dari pusat hingga daerah,” kata dia. Yessi menyebut empat tantangan utama yang perlu ditangani, yaitu celah keamanan aplikasi dan server, kurangnya pengawasan rutin, belum bakunya SOP respons insiden, serta keterbatasan pemahaman keamanan siber pada tingkat operator lapangan.
Direktur APD juga mendorong perubahan pendekatan dari reaktif menjadi proaktif melalui penguatan monitoring otomatis, audit keamanan berkala, sistem deteksi dini, dan standardisasi minimal keamanan bagi kementerian, lembaga, dan pemerintah daerah. “Domain '.go.id' dan ‘.desa.id’ merupakan brand digital pemerintah. Kerusakan reputasi berdampak pada menurunnya kepercayaan publik,” sebutnya. Ia juga menekankan pentingnya penerapan standar seperti ISO 27001 dan NIST, multi-factor authentication, enkripsi end-to-end, serta manajemen akses sebagai investasi jangka panjang dalam pengamanan layanan digital pemerintah.
Sementara itu narasumber dari Badan Siber dan Sandi Negara (BSSN), Eri Suprayitno menerangkan bahwa hingga November 2025 pihaknya telah menangani 716 aduan konten negatif dengan total 18.475 URL yang direkomendasikan untuk pemutusan akses kepada Kemkomdigi. “Kami juga mendorong instansi pemerintah untuk terlibat sebagai mitra dalam Sistem Deteksi Konten,” ujarnya.
Eri menjelaskan, kolaborasi dengan instansi pemerintah menjadi bagian dari upaya membangun respons dini terhadap konten negatif sekaligus memperkuat budaya keamanan siber. BSSN membuka mekanisme pendaftaran bagi instansi yang ingin menjadi mitra Sistem Deteksi Konten dan menyediakan dukungan melalui kanal helpdesk yang telah ditetapkan.
Sedangkan narasumber dari PANDI/Institut Teknologi Bandung, Basuki Suhardiman memaparkan penerapan kerangka keamanan siber untuk memperkuat perlindungan sistem informasi instansi pemerintah. “Berbagai kerangka kerja standar dapat dimanfaatkan instansi untuk pengamanan sistem informasi,” paparnya, seraya memperkenalkan sejumlah perangkat yang dapat digunakan untuk mendeteksi kerentanan dan ancaman keamanan.
Basuki menyebut sejumlah tools yang dapat digunakan untuk mendukung pengamanan, antara lain OpenVAS, chkrootkit, Rkhunter, Nikto, ClamAV, serta perangkat pada lingkungan Linux seperti nmap, sqlmap, wpscan, dan ffuf. Dari studi kasus penggunaan OpenVAS pada website Kota Bogor, ditemukan lima security exploit dengan tingkat risiko tinggi dan empat dengan tingkat risiko menengah.
Ditambahkan perwakilan dari Direktorat Pengendalian Ruang Digital (PRD), M. Rizqa Aulia yang menerangkan bahwa Kemkomdigi memanfaatkan sistem berbasis kecerdasan buatan bernama Rugos System untuk melakukan penelusuran situs internet berdasarkan kata kunci atau pola tertentu. “Rugos System melakukan crawling situs internet berdasarkan kata kunci atau pola tertentu,” jelas Rizqa.
Menurutnya, sejak 1 Januari 2022 hingga 30 November 2025 telah dilakukan takedown terhadap 73.662 situs instansi yang tersisipi konten judi online, sementara 1.774 URL masih dalam proses penanganan. Pemanfaatan sistem itu menjadi bagian dari pengawasan ruang digital untuk membantu mengidentifikasi dan mempercepat penanganan konten perjudian pada situs pemerintah.
Rapat koordinasi yang berlangsung di Hotel Harper MT Haryono, Cawang, Jakarta Timur, dan secara daring melalui Zoom diikuti sekitar 300 peserta dari Pusdatin kementerian/lembaga serta Dinas Kominfo provinsi, kabupaten, dan kota, dengan 165 peserta tercatat dalam daftar hadir. Melalui koordinasi rutin antarpengelola sistem di tingkat pusat dan daerah, diharapkan upaya pengamanan website pemerintah dapat dilakukan secara lebih proaktif dan berkelanjutan. (Mhk)